Thứ Ba, 06/06/2017 09:59 (GMT+7)
Cảnh giác bộ gõ Unikey giả mạo chiếm đoạt quyền điều khiển máy tính
Hãng bảo mật CMC Cyber Security vừa phát hiện mẫu mã độc sử dụng kỹ thuật mới để tấn công người dùng bằng cách lợi dụng phần mềm Unikey, bộ gõ tiếng Việt phổ biến nhất dành cho người dùng Việt Nam.
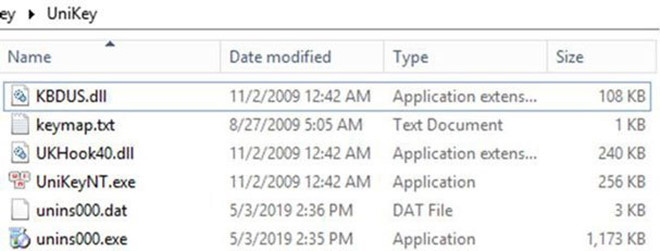
Theo CMC, khi Unikey chạy, phần mềm sẽ tải lên chương trình của Windows và tin tặc đã lợi dụng điều này để chèn một tập tin kbdus.dll độc hại vào thư mục UnikeyNT.exe. Tập tin độc hại này sẽ được ưu tiên tải lên thay vì chương trình của Windows, có nghĩa khi Unikey được bật, mã độc cũng sẽ được thực thi khiến người dùng không thể phát hiện.
Unikey là bộ gõ tiếng Việt rất phổ biến tại Việt Nam
Chia sẻ với Thanh Niên, một chuyên gia bảo mật hoạt động độc lập cho biết do Unikey là bộ gõ rất phổ biến trong nước, nên khi người dùng cài đặt cần lưu ý nguồn tải và thường chương trình này không có bất kỳ tập tin .dll nào theo kèm. Vì thế, sau khi cài đặt mà phát hiện có thêm tập tin này cần phải cảnh giác và xóa bộ gõ vừa cài.
Mã độc sẽ thu thập các thông tin máy tính nạn nhân, mã hóa và gửi những dữ liệu này đến máy chủ của tin tặc. Theo nhận định của CMC, chiến dịch tấn công có chủ đích APT mới này được đầu tư nghiên cứu kỹ và cực kỳ nguy hiểm.
Để bảo vệ máy tính khỏi cuộc tấn công APT này, các chuyên gia CMC khuyến cáo người dùng nên kiểm tra kỹ thư mục cài đặt Unikey, loại bỏ file kbdus.dll cùng thư mục; cài phần mềm chống mã độc để bảo vệ máy tính của mình; cùng với chỉ tải và sử dụng Unikey chính chủ từ trang web Unikey.org.
Theo các chuyên gia CMC, các cơ quan, tổ chức cần nâng cao an toàn thông tin cho hệ thống của mình, đưa ra các phương án rà soát, phòng chống và sẵn sàng ứng phó khi xảy ra các mối nguy hại.
|
APT - Advanced Persistent Threat là thuật ngữ dùng để mô tả một chiến dịch tấn công sử dụng kỹ thuật cao, tiên tiến nhất để đánh vào điểm yếu của hệ thống do một nhóm kẻ tấn công thực hiện.
Mục tiêu của các cuộc tấn công này được lựa chọn cẩn thận và thường là các doanh nghiệp lớn, các cơ quan an ninh và cơ quan chính phủ. Các cuộc tấn công này để lại hậu quả nặng nề như tài sản trí tuệ bị đánh cắp, thông tin nhạy cảm bị xâm nhập, toàn bộ tên miền của tổ chức bị chiếm đoạt, cơ sở hạ tầng bị phá hủy…
Các cuộc tấn công APT cần nhiều tài nguyên hơn so với các cuộc tấn công ứng dụng web thông thường. Những kẻ tấn công có kinh nghiệm, được hỗ trợ tài chính lớn.
|
Theo thanhnien.vn